Phishing Series Part 1: Der Code, den niemand hinterfragt
Device-Code-Phishing: Wenn MFA sauber funktioniert – und der Angreifer trotzdem drin ist Device Code…

PAM with Zero Standing Privileges – What Doesn’t Exist Can’t Be Stolen
Your admin account never clocks out. It keeps its privileges around the clock – and that is exactly the biggest…


Exposure Management: Wenn der Exploit schneller ist als der Patch
Exposure ist die entscheidende Kennzahl der nächsten Jahre Anfang April 2026 hat Anthropic mit Claude Mythos…


Best-of-Breed vs. Single Security Vendor: einfach erklärt
Bei der Erarbeitung einer Security Strategie landet man meist an einer Weggabelung und muss sich entscheiden:…

Cybersecurity im Zeitalter künstlicher Intelligenz: Wenn Geschwindigkeit zum entscheidenden Risikofaktor wird
Die Diskussion über Künstliche Intelligenz in der Cybersecurity wird häufig von Extremszenarien dominiert. Medien…

Certificate Management and Automation
Verkürzte Gültigkeit der öffentlichen TLS-Zertifikate Die Gültigkeit der Zertifikate von öffentlichen…
MFA ist tot? Warum klassische Multi-Faktor-Authentifizierung nicht mehr reicht
Multi-Faktor Authentifizierung (MFA) ist heute ein fester Bestandteil jeder modernen IT-Sicherheitsstrategie…

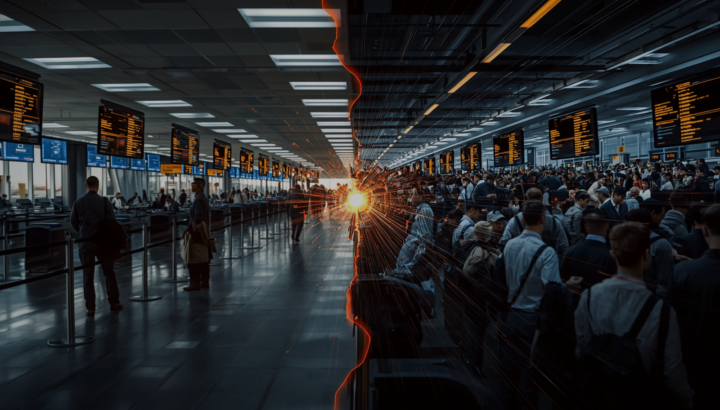
Supply Chain Risk Management: Warum die grösste Cyber-Schwachstelle ausserhalb des eigenen Unternehmens liegt
Im September 2025 standen an mehreren grossen europäischen Flughäfen plötzlich die Check-in-Systeme still. Nicht…
Threat Hunting: Wenn alles grün ist, ist es nicht vorbei
Threat Hunting ist die Kunst, im eigenen Netzwerk nach dem zu suchen, was man nicht sehen möchte. Nicht weil man…
Vom Malware-Incident zur Daten-Erpressung: Das Ende der klassischen Ransomware
Ransomware hat sich in den vergangenen Jahren grundlegend verändert. Während früher die Verschlüsselung von…